Представьте ситуацию. Стек homelab контейнеров работает без проблем уже полгода. Jellyfin, Paperless, Immich, Postgres — обычный набор. В субботу утром мы запускаем docker compose pull && docker compose up -d, ожидая привычную пятисекундную пустышку. Postgres отказывается стартовать. В логах написано, что директория инициализации на диске была создана старой версией и не может быть прочитана новой. Вот что нам дает привязка к :latest. Тег :latest — это не версия, это закладка, которую разработчик передвигает когда вздумается, и когда она укажет на Postgres 17 вместо Postgres 16, ваша суббота исчезнет. Ниже перечислены лучшие приложения для фиксации версий Docker образов, которым мы доверяем в 2026 году, от полной автоматизации до обычных уведомлений.
Почему :latest — это опасность, в одном абзаце
Два хоста загружают один и тот же :latest с разницей в неделю и получают разные сборки. CI задача, написанная полгода назад, пересобирается сегодня и подтягивает критические изменения upstream, чей changelog никто не читал. Откат осложняется тем, что истории тегов Docker Hub исчезают. Решение скучное и работает: зафиксировать тег semver, который вы выбрали специально (postgres:16.4), или лучше зафиксировать digest образа (postgres@sha256:...), чтобы каждый раз получить точно такие же байты. Инструменты ниже либо делают эту фиксацию автоматически, либо наблюдают за текущими пинами и сообщают, когда безопасно обновиться.
На что обратить внимание при выборе инструмента для фиксации версий Docker
Пять вещей имеют значение:
- Поддержка форматов. Инструмент должен парсить то, что вы уже используете. Compose — основа. Kubernetes манифесты, Helm чарты, Swarm стеки, Dockerfiles и GitHub Actions workflow — все в игре.
- Понимание semver и digest. Хороший инструмент понимает, что
1.2.3— это минорное обновление от1.2.2, предлагает digest-заблокированные варианты и не приравнивает мажорное обновление Postgres к патчу. - Подъем changelogs. Когда инструмент предлагает обновление, он должен ссылаться на release notes, чтобы вы заметили строку “breaking database format” перед мержем.
- Авто-PR или только уведомления. Некоторые инструменты открывают pull request с диффом, другие просто пингуют чат. Оба подхода валидны. Молчаливые безнадзорные обновления допустимы только для stateless контейнеров, которые можно пересоздать в любой момент.
- Интеграция с CI. Инструмент должен встраиваться в ваш текущий CI: GitHub Actions, GitLab CI, Gitea или self-hosted runner. Без дополнительных дашбордов, в которые вы забудете залогиниться.
Таблица сравнения
| Инструмент | Лучше всего для | Авто-обновления | Только уведомления | Настройка |
|---|---|---|---|---|
| Renovate | Git-backed compose или K8s репозитории | Да (через PR) | Да | Средняя |
| Watchtower | Stateless homelab контейнеры | Да (live pull) | Да | Очень простая |
| Diun | Только уведомления для любого реестра | Нет | Да | Простая |
| What’s up Docker | Веб UI + уведомления для homelabs | По выбору | Да | Простая |
| Portainer | Команды, предпочитающие GUI | Вручную для каждого стека | Да | Простая |
| Dependabot | Публичные GitHub репозитории с compose файлами | Да (через PR) | Нет | Нулевая |
| Trivy | Приоритет на безопасность при аудите версий | Нет | Да (отчет) | Простая |
| Podman Desktop | Podman и K8s-соседние workflow | Вручную | Да | Простая |
Инструменты
1. Renovate
Renovate — это ближайшее подобие реального решения. Укажите его на репозиторий с docker-compose.yaml, Dockerfiles, Kustomize overlays или Helm чартами, и он открывает pull request каждый раз, когда образ получает новый тег. Он понимает digest pinning, поэтому вы можете зафиксировать postgres:16.4@sha256:... и Renovate будет держать обе части в синхронизации. Правила группировки позволяют объединить patch release в один PR, оставляя major bumps раздельными, что соответствует тому, как большинство из нас на самом деле хочет проверять изменения. Self-hosted или на бесплатном хостированном app от Mend — одинаковый движок. Кривая обучения реальна (конфиг JSON5 с множеством опций), но когда он работает, это инструмент, который наиболее надежно держит homelab честным.
Скачать: Website
2. Watchtower
Watchtower — классика. Выбросьте его в compose файл, скажите, какие контейнеры наблюдать, и он будет загружать новые образы и пересоздавать контейнер на месте. Это суперсила для stateless сервисов (обратный прокси, эфемерный инструмент) и мина для stateful (база данных, все с схемой). Правильный способ запустить Watchtower в 2026 году — с белым списком labels, включенными уведомлениями и твердым правилом, что ничего с persistent data не в его списке. Использованный таким образом, это все еще самый быстрый способ держать скучные 80 процентов homelab свежим без постоянного присмотра.
Скачать: Website
3. Diun (Docker Image Update Notifier)
Diun делает одно. Он наблюдает за образами (из Docker labels, compose файла, Swarm сервиса, Kubernetes кластера, статического YAML списка) и отправляет уведомление, когда появляется новый тег или digest. Никаких загрузок, никаких перезапусков, просто сообщение в Discord, Slack, Gotify, Ntfy, Matrix, email или webhook. Для homelabners, которые хотят быть в курсе, но всегда решать сами, когда обновляться, Diun — выбор по умолчанию. Это один Go бинарник, конфиг — короткий YAML файл, и он ничего не забывает.
Скачать: Website
4. What’s up Docker (WUD)
WUD — современный преемник нише “наблюдение и уведомление”. У него есть веб UI, который показывает каждый отслеживаемый контейнер, текущий тег, самый новый доступный тег и ссылку на diff где возможно. Он поддерживает обычные backends уведомлений плюс Home Assistant, Apprise и MQTT, что означает, что он встраивается в dashboard умного дома хорошо. Он может запускать обновления через Docker, Kubernetes или HTTP webhook, поэтому вы можете подключить его к любому pipeline выпуска, который уже используете. Для любого, кто любил Diun, но хочет экран посмотреть, WUD — это апгрейд.
Скачать: Website
5. Portainer
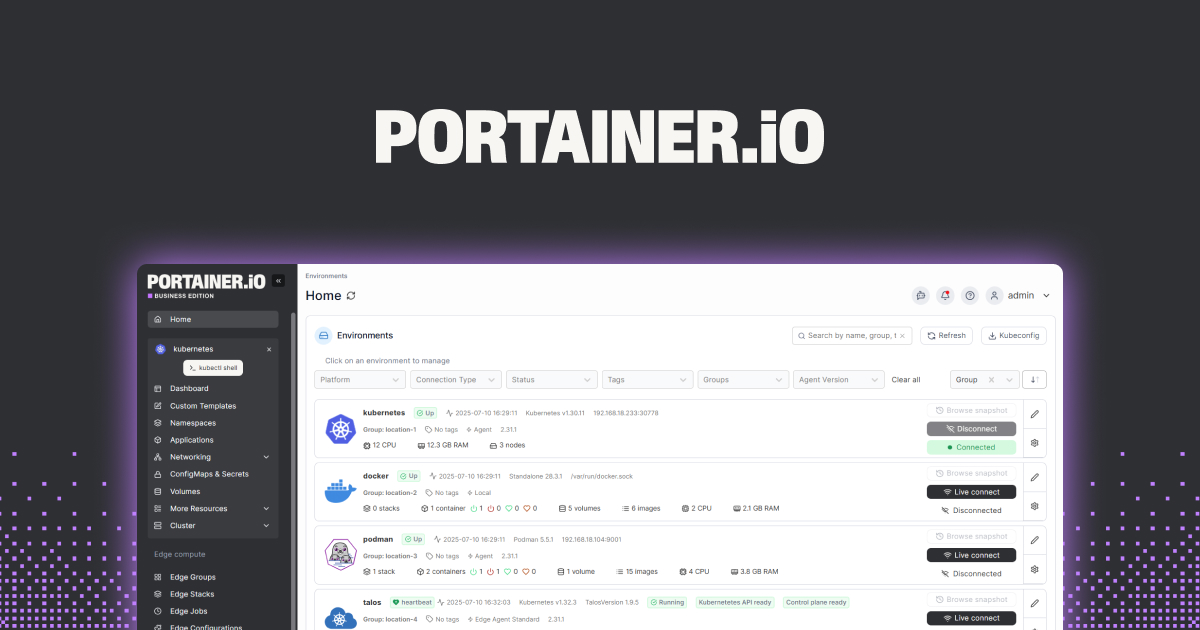
Portainer — это GUI для Docker и Kubernetes, и его stack view показывает тег образа, который мы запускаем, рядом с доступным. Он не открывает pull requests и не пишет digest pins для нас, но он делает pin видимым и кнопку обновления явной, что важно, когда человек, поддерживающий homelab, — это не то лицо, которое его установило. Community Edition бесплатно и покрывает все, что нужно большинству self-hosters. Business Edition добавляет RBAC и управление мультикластером для команд.
Скачать: Website
6. Dependabot
Если ваши compose файлы живут в публичном или GitHub-хостированном репозитории, Dependabot бесплатно и почти не требует настройки. Включите его, добавьте двухстрочный dependabot.yml с package-ecosystem: docker, и он откроет pull request каждый раз, когда любой FROM image:tag в дереве получит новый тег. Это уже, чем Renovate (никакой группировки, никакой синхронизации digest, меньше экосистем), но для команды, уже живущей в GitHub PRs, это путь наименьшего сопротивления. Renovate побеждает по фичам, Dependabot побеждает по трению.
Скачать: Website
7. Trivy
Trivy — сканер уязвимостей, а не обновитель, но он принадлежит этому списку, потому что половина причины, по которой мы фиксируем версии — знать, какие CVE мы на самом деле уязвимы. Укажите Trivy на работающий контейнер, compose файл или Kubernetes namespace, и он выведет каждый известный CVE против точного тега образа. Вывод делает очевидным, когда pin постарел плохо, и он идеально сочетается с Renovate: Trivy говорит, какой образ нужно обновить и почему, Renovate открывает PR, который это делает. Он работает как CLI, как CI шаг или как Kubernetes оператор, все из одного бинарника.
Скачать: Website
8. Podman Desktop
Для любого, кто перешел на Podman (или запускает Docker на macOS через более легкий runtime), Podman Desktop покрывает ту же территорию, что Portainer для Docker. Он показывает локальные контейнеры с их текущим тегом образа, показывает обновления и говорит Kubernetes манифесты нативно, что удобно, когда homelab на полпути к k3s. Это не scheduler и это не навязывает мнение о pinning, но это делает текущий pin очевидным и разницу между локальным и registry одним кликом. Бесплатно, open-source и кроссплатформенно.
Скачать: Website
Как выбрать правильный
Ответ почти всегда два из этих, а не один.
- Для git-backed compose или Kubernetes репозитория: Renovate. Он обрабатывает Dockerfiles, compose, Helm, Kustomize и Actions workflows в одном конфиге и будет держать digest pins текущими.
- Для homelab, где мы просто хотим алерты и решать сами: Diun или What’s up Docker. WUD если вы хотите dashboard, Diun если вы хотите один бинарник и уведомление.
- Для команд на GitHub с публичными compose файлами: Dependabot. Две строки YAML, нулевая стоимость, PRs приземляются в ту же очередь проверки, что и все остальное.
- Для безнадзорных авто-обновлений: Watchtower, но только для stateless сервисов с строгим белым списком labels и включенными уведомлениями. Никогда не указывайте его на базу данных.
- Для приоритета на безопасность при pinning: Trivy для аудита, Renovate для PRs. Trivy говорит нам, что pin опасен, Renovate предлагает исправление.
- Для GUI-first команд: Portainer для Docker, Podman Desktop для Podman. Ни один не будет автоматизировать обновления, оба делают pin видимым.
Объедините уведомитель или PR бота с аудитором и проблема “compose стек, который работал чисто полгода и потом взорвался” перестанет происходить.
FAQ
Почему фиксация на :latest плохая?
Потому что :latest — это не версия. Это подвижный указатель, который разработчик образа изменяет каждый раз, когда они публикуют новую сборку. Два сервера, которые загрузили image:latest с разницей в неделю, запускают разные бинарники, и пересборка месяцы спустя может молча потянуть критическое upstream изменение. Фиксация на конкретный тег вроде :1.24.2, или лучше digest вроде @sha256:..., означает, что один и тот же ввод всегда производит один и тот же работающий контейнер.
Должен ли я фиксировать Docker образы на digest?
Для чего-либо, что касается production или stateful data, да. Digest — это неизменяемый hash содержимого конкретного образа, поэтому postgres:16.4@sha256:abc... будет всегда загружать точно такие же байты, даже если разработчик позже переопубликует тег 16.4 с другой сборкой. Renovate и What’s up Docker оба понимают digest pins и будут держать их обновленными для нас, что убирает обычное возражение “digests неудобно поддерживать вручную”.
Какая разница между Renovate и Dependabot для Docker?
Оба открывают pull requests, когда образ получает новый тег. Renovate обрабатывает больше форматов (Compose, Helm, Kustomize, Kubernetes манифесты, GitHub Actions, Dockerfiles), поддерживает digest pinning и позволяет нам группировать обновления так, чтобы patch bumps приземлялись вместе, а major bumps оставались раздельными. Dependabot проще включить на GitHub, интегрируется нативно с tab безопасности и покрывает обычные Dockerfile и compose случаи. На busy репозитории Renovate стоит дополнительного конфига; на личном репозитории Dependabot — это двухминутная победа.
Может ли Watchtower сломать мои контейнеры?
Да, и это делает, каждый раз, когда мы указываем его на stateful сервис. Если образ делает jump мажорной версии и миграция схемы одностороння, Watchtower счастливо загрузит ее, перезапустит контейнер и оставит нас с базой данных, которая не загрузится. Исправление — использовать его filter labels так, чтобы он касался только контейнеров, которые несут явный com.centurylinklabs.watchtower.enable=true label, и никогда не ставить этот label на что-либо, которое владеет данными.
Renovate бесплатна для self-hosted homelabs?
Да. Renovate CLI и Docker образ — это open-source и бесплатны для запуска против любого репозитория, включая self-hosted Gitea или GitLab экземпляры. Mend также предлагает бесплатное хостированное app для публичных GitHub репозиториев, так что вам не нужно запускать scheduler самостоятельно. Платные tier существуют для организаций, которые хотят SLA-backed хостирование, но homelab их никогда не нужны.
Нужны ли мне оба — уведомитель и сканер?
Они отвечают на разные вопросы. Уведомитель или PR бот (Renovate, Diun, WUD, Dependabot) говорит нам “существует более новая версия”. Сканер (Trivy) говорит нам “версия, которую мы запускаем, имеет известные CVE”. Pin может быть текущим и все еще уязвимым, или старым и все еще безопасным. Запуск одного из каждого покрывает оба угла без большого перекрытия.